Domain wirtschaftsbriefe.de kaufen?
Wir ziehen mit dem Projekt
wirtschaftsbriefe.de um.
Sind Sie am Kauf der Domain
wirtschaftsbriefe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wirtschaftsbriefe.de kaufen?
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Briefe und Briefwechsel, Fachbücher von Max Horkheimer, Theodor W. AdornoDie gemeinsame theoretische Arbeit, die Theodor W. Adorno und Max Horkheimer nach dem Abschluss der Dialektik der Aufklärung fortzusetzen suchten, erfährt in den Jahren 1945 bis 1949 die für die Zukunft entscheidende Zäsur durch die empirische Sozialforschung. Horkheimer geht als Forschungsdirektor zum American Jewish Committee.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
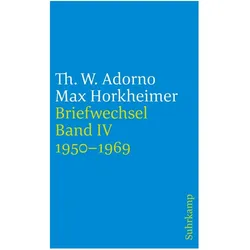
Briefe und Briefwechsel, Fachbücher von Henri Lonitz, Christoph Gödde, Max Horkheimer, Theodor W. AdornoIm Mittelpunkt des vierten und letzten Bandes des Briefwechsels zwischen Max Horkheimer und Theodor W. Adorno steht die gemeinsame Verantwortung für die Forschung und Lehre an der Frankfurter Universität und am Institut für Sozialforschung in den Jahren des Wiederaufbaus, die von dem schwierigen Versuch geprägt sind, die Kritische Theorie mit der empirischen Sozialforschung zu verbinden. Sorge, ja geradezu Angst, wie Adorno schreibt, bereitet den beiden auch die Frage nach der Wiederveröffentlichung der Schriften aus der Emigrationszeit, insbesondere der Dialektik der Aufklärung wegen gewisser exponierter Formulierungen, besonders solcher, welche die institutionelle Religion betreffen. Die letzten Briefe Adornos vor seinem Tod handeln von der Spannung zwischen Horkheimer und Adorno auf der einen und Herbert Marcuse auf der anderen Seite, und zwischen den Zeilen wird bereits die Zeitenwende erkennbar, die mit der Studentenbewegung einsetzt. Mit diesem Band kommt einer der grossen intellektuellen Briefwechsel des vergangenen Jahrhunderts zum Abschluss. Vom geradezu euphorischen Beginn der gemeinsamen Arbeit in den zwanziger Jahren über die dunkle, schwierige Zeit der Emigration und des Exils bis hin zu den Jahren des Neubeginns nach 1950 begleiten die Briefe den wechselvollen Lebensweg der beiden Gründerväter der Kritischen Theorie. Sie sind das Dokument einer rückhalt-, aber nie kritiklosen Identifikation mit der gemeinsamen Theorie und einer fast fünfzig Jahre währenden philosophischen und menschlichen Freundschaft.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
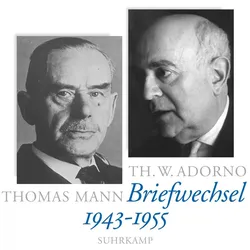
Briefe und Briefwechsel, Fachbücher von Thomas Mann, Theodor W. Adorno, Christoph Gödde, Thomas SprecherDie Sammlung "Briefe und Briefwechsel" bietet einen tiefen Einblick in die Korrespondenz zwischen Thomas Mann und Theodor W. Adorno, die in der Zeit nach dem Zweiten Weltkrieg stattfand. Diese Briefe sind nicht nur ein Dokument der literarischen Zusammenarbeit, sondern auch ein Spiegelbild der intellektuellen Auseinandersetzung zwischen Tradition und Moderne. Manns berühmter Brief an Adorno über das Prinzip der Montage in seinem Roman "Doktor Faustus" ist ein zentraler Bestandteil dieser Sammlung. Die Korrespondenz umfasst auch persönliche Themen, wie die Rückkehr aus der Emigration, und zeigt die enge Verbindung zwischen den beiden Denkern. Die detaillierten Entwürfe von Adorno, die im Anhang abgedruckt sind, ergänzen die Briefe und bieten zusätzliche Perspektiven auf die späten Werke Manns. Diese Sammlung ist ein unverzichtbares Werk für alle, die sich für die deutsche Literatur und die philosophischen Diskurse der Nachkriegszeit interessieren.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adorno, Theodor W.: Briefe und BriefwechselBriefe und Briefwechsel , Band 1: Theodor W. Adorno/Walter Benjamin. Briefwechsel 1928-1940 , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20201206, Produktform: Kartoniert, Autoren: Adorno, Theodor W.~Benjamin, Walter, Redaktion: Lonitz, Henri~Theodor W. Adorno Archiv, Seitenzahl/Blattzahl: 502, Keyword: Adorno; Benjamin; Briefe; Theodor W.; Walter, Fachschema: Zwanzigstes Jahrhundert, Fachkategorie: Moderne Philosophie: nach 1800, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 200, Breite: 122, Höhe: 32, Gewicht: 501, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 285778128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
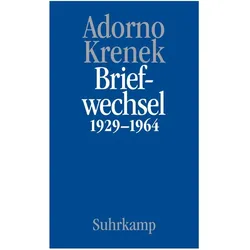
Briefe und Briefwechsel, Fachbücher von Theodor W. AdornoIm Juni 1923 wurde in Kassel im Rahmen des Tonkünstlerfests des Allgemeinen Deutschen Musikvereins die Zweite Symphonie des erst 22-jährigen Komponisten Ernst Krenek uraufgeführt. Im Publikum sass ein 19-jähriger Philosoph mit gerade begonnener Dissertation und ausgeprägten musikalischen Interessen, der diese Aufführung als Schock erlebte: Theodor W. Adorno. Ein Jahr später lernen die beiden sich in Frankfurt persönlich kennen und beginnen bald darauf einen Briefwechsel, der sich über mehr als drei Jahrzehnte erstreckt. Kompositorische und musiktheoretische Fragen werden darin ebenso diskutiert wie philosophische, soziologische und politische Themen. Auch Privates kommt zur Sprache. Diese Korrespondenz liegt nun in einer vollständig überarbeiteten, den aktuellen Forschungsstand reflektierenden Neuausgabe vor. Gegenüber der Erstedition aus dem Jahr 1974 um zahlreiche Briefe und Dokumente erweitert sowie ergänzt um sämtliche aufeinander Bezug nehmende Schriften Adornos und Kreneks, bietet sie den bislang umfassendsten Einblick in eine Beziehung, die für die Theorie und Geschichte der Neuen Musik des 20. Jahrhunderts von herausragender Bedeutung ist.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Briefe und Briefwechsel, Fachbücher von Max Horkheimer, Theodor W. AdornoDie gemeinsame theoretische Arbeit, die Theodor W. Adorno und Max Horkheimer nach dem Abschluss der Dialektik der Aufklärung fortzusetzen suchten, erfährt in den Jahren 1945 bis 1949 die für die Zukunft entscheidende Zäsur durch die empirische Sozialforschung. Horkheimer geht als Forschungsdirektor zum American Jewish Committee.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Briefe und Briefwechsel, Fachbücher von Henri Lonitz, Christoph Gödde, Max Horkheimer, Theodor W. AdornoIm Mittelpunkt des vierten und letzten Bandes des Briefwechsels zwischen Max Horkheimer und Theodor W. Adorno steht die gemeinsame Verantwortung für die Forschung und Lehre an der Frankfurter Universität und am Institut für Sozialforschung in den Jahren des Wiederaufbaus, die von dem schwierigen Versuch geprägt sind, die Kritische Theorie mit der empirischen Sozialforschung zu verbinden. Sorge, ja geradezu Angst, wie Adorno schreibt, bereitet den beiden auch die Frage nach der Wiederveröffentlichung der Schriften aus der Emigrationszeit, insbesondere der Dialektik der Aufklärung wegen gewisser exponierter Formulierungen, besonders solcher, welche die institutionelle Religion betreffen. Die letzten Briefe Adornos vor seinem Tod handeln von der Spannung zwischen Horkheimer und Adorno auf der einen und Herbert Marcuse auf der anderen Seite, und zwischen den Zeilen wird bereits die Zeitenwende erkennbar, die mit der Studentenbewegung einsetzt. Mit diesem Band kommt einer der grossen intellektuellen Briefwechsel des vergangenen Jahrhunderts zum Abschluss. Vom geradezu euphorischen Beginn der gemeinsamen Arbeit in den zwanziger Jahren über die dunkle, schwierige Zeit der Emigration und des Exils bis hin zu den Jahren des Neubeginns nach 1950 begleiten die Briefe den wechselvollen Lebensweg der beiden Gründerväter der Kritischen Theorie. Sie sind das Dokument einer rückhalt-, aber nie kritiklosen Identifikation mit der gemeinsamen Theorie und einer fast fünfzig Jahre währenden philosophischen und menschlichen Freundschaft.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Briefe und Briefwechsel, Fachbücher von Thomas Mann, Theodor W. Adorno, Christoph Gödde, Thomas SprecherDie Sammlung "Briefe und Briefwechsel" bietet einen tiefen Einblick in die Korrespondenz zwischen Thomas Mann und Theodor W. Adorno, die in der Zeit nach dem Zweiten Weltkrieg stattfand. Diese Briefe sind nicht nur ein Dokument der literarischen Zusammenarbeit, sondern auch ein Spiegelbild der intellektuellen Auseinandersetzung zwischen Tradition und Moderne. Manns berühmter Brief an Adorno über das Prinzip der Montage in seinem Roman "Doktor Faustus" ist ein zentraler Bestandteil dieser Sammlung. Die Korrespondenz umfasst auch persönliche Themen, wie die Rückkehr aus der Emigration, und zeigt die enge Verbindung zwischen den beiden Denkern. Die detaillierten Entwürfe von Adorno, die im Anhang abgedruckt sind, ergänzen die Briefe und bieten zusätzliche Perspektiven auf die späten Werke Manns. Diese Sammlung ist ein unverzichtbares Werk für alle, die sich für die deutsche Literatur und die philosophischen Diskurse der Nachkriegszeit interessieren.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adorno, Theodor W.: Briefe und BriefwechselBriefe und Briefwechsel , Band 1: Theodor W. Adorno/Walter Benjamin. Briefwechsel 1928-1940 , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20201206, Produktform: Kartoniert, Autoren: Adorno, Theodor W.~Benjamin, Walter, Redaktion: Lonitz, Henri~Theodor W. Adorno Archiv, Seitenzahl/Blattzahl: 502, Keyword: Adorno; Benjamin; Briefe; Theodor W.; Walter, Fachschema: Zwanzigstes Jahrhundert, Fachkategorie: Moderne Philosophie: nach 1800, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 200, Breite: 122, Höhe: 32, Gewicht: 501, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 285778128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.